Chaque mois, Luker, expert en sécurité chez MetaMask, fait le point sur les derniers risques en matière de sécurité crypto et les menaces émergentes à connaître. Plongez dans le vif du sujet ci-dessous. Mais d'abord...
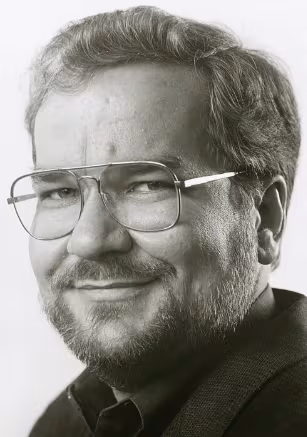
À la une : Phil Zimmermann et le chiffrement PGP
L'informaticien et cryptographe américain Phil Zimmermann a créé le logiciel de chiffrement des e-mails le plus utilisé au monde, Pretty Good Privacy (PGP), disponible à la fois en version open source et en version commerciale.
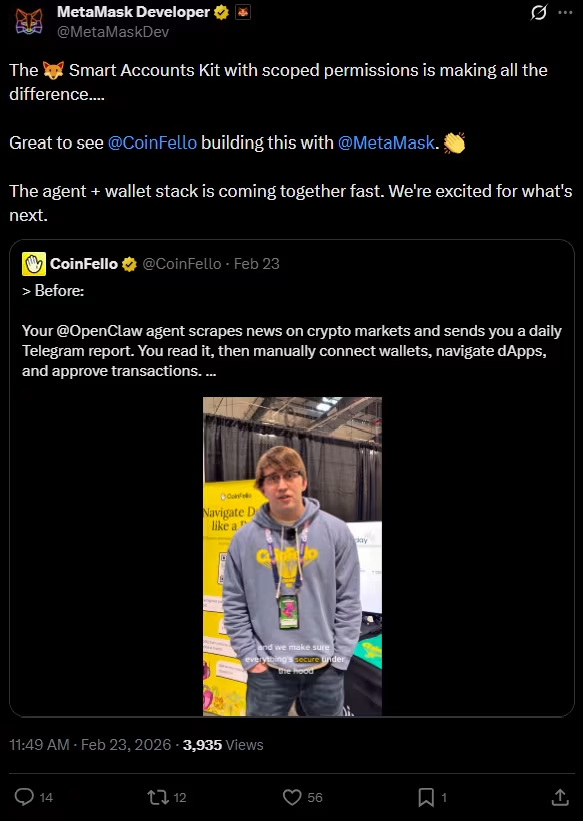
MetaMask et CoinFello lancent un cadre de sécurité pour les interactions des agents IA avec les smart contracts
Nous avons collaboré avec CoinFello pour lancer une compétence Openclaw qui sécurise les interactions entre les agents et les smart contracts. Comme le partage Brett Cleary, PDG de CoinFello : « La compétence CoinFello introduit des clés isolées au niveau matériel et des délégations granulaires, offrant aux agents IA un moyen sécurisé d'exécuter des transactions tout en contribuant à amorcer les capacités onchain pour l'écosystème d'agents au sens large. » Nous sommes enthousiastes quant à l'avenir des cadres à permissions et des MetaMask Smart Accounts !
MetaMask contribue aux normes de sécurité des agents IA du NIST
Le Centre américain pour les normes et l'innovation en matière d'IA (CAISI), rattaché au National Institute of Standards and Technology (NIST), a publié une demande d'informations (RFI) « sollicitant les points de vue de l'industrie, du monde académique et de la communauté de la sécurité concernant le développement et le déploiement sécurisés des systèmes d'agents IA » — et le renard a répondu à l'appel ! La société mère de MetaMask, Consensys, a soumis une lettre de commentaires élaborée avec la contribution de Marco De Rossi, Directeur Produit et Responsable IA chez MetaMask.
La lettre s'appuie sur les travaux de De Rossi en tant que co-auteur de l'ERC-8004, un standard ouvert pour l'identité et la confiance des agents, qui compte plus de 49 000 agents enregistrés depuis sa proposition en août 2025. Elle invite le NIST à distinguer « les agents disposant d'une garde de clés sans restriction, et les agents opérant via des délégations révocables et encadrées par des politiques », et souligne l'importance de prendre en compte les contributions des communautés open source et des technologies décentralisées. Pour en savoir plus, consultez le blog de Consensys.
Temps forts de la communauté sécurité : le darkMode de SEAL à ETHDenver et la découverte d'un réseau d'arnaques par ZachXBT
J'ai eu la chance de participer à l'événement inaugural darkMode, qui a été le point culminant de mon expérience à ETHDenver. Si vous avez eu la FOMO, le blog de la Security Alliance, Radar, propose un récapitulatif des interventions marquantes. MetaMask est particulièrement enthousiaste à l'idée de la première projection du documentaire de Chain Patrol et du chercheur en sécurité @dobsec, intitulé Lights in Dark Rooms, dont un avant-goût a été présenté à Denver. Ce documentaire expose les réalités glaçantes des opérations de « pig butchering » et fera sa première à EthCC.
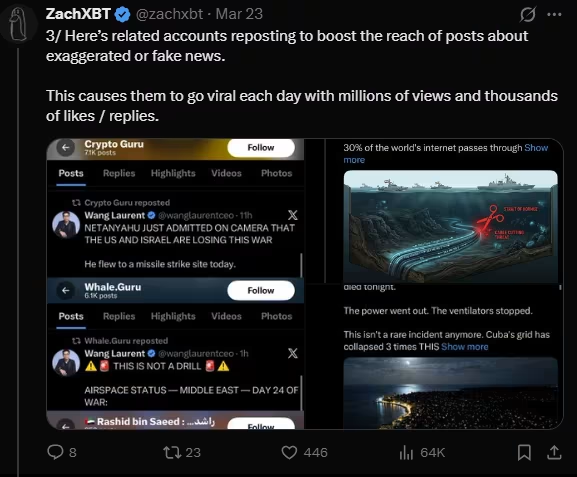
ZachXBT démasque un réseau d'arnaques aux fausses informations sur X
Le chercheur en sécurité ZachXBT a découvert un réseau de comptes X qui usurpent l'identité d'influenceurs et publient des représentations incendiaires et exagérées d'événements liés à la guerre et à la géopolitique. Après avoir attiré les clics, les fils de discussion se transforment en promotions d'arnaques crypto. Cela a ravivé les critiques envers la plateforme de réseaux sociaux, malgré ses récents efforts pour dissuader l'activité des bots et l'utilisation malveillante de l'IA par des menaces de suspension. Zach a soutenu que des bannissements et des poursuites judiciaires seraient plus appropriés.
Risques de l'informatique quantique pour Bitcoin, Ethereum et Solana
Les implications de l'informatique quantique sur l'internet tel que nous le connaissons sont théorisées depuis longtemps — au moins depuis 1981 — notamment sa capacité à briser le chiffrement et à mettre en danger les informations privées. (Consultez la publication du NIST pour plus de contexte sur le sujet.)
Google Quantum AI, la Fondation Ethereum et l'échéance de 2029
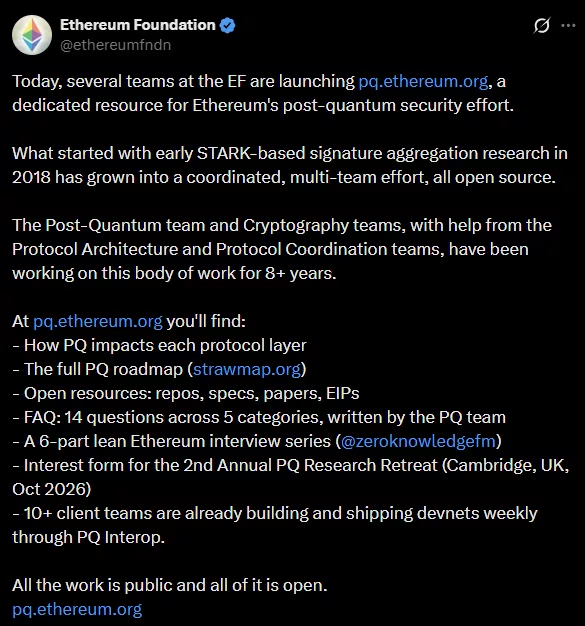
L'informatique quantique soulève des préoccupations tant pour le web2 que pour le web3. Alors que Google et IBM ont tous deux fixé des échéances à 2029 pour faire face à la menace imminente, les contributeurs de Bitcoin et d'Ethereum travaillent sur leurs propres calendriers internes pour traiter les risques liés à l'informatique quantique en alignement avec le web2. La Fondation Ethereum (EF) a notamment créé une équipe dédiée au post-quantique.
Le 29 mars 2026, l'équipe Google Quantum AI a publié un livre blanc co-rédigé par le chercheur de l'EF Justin Drake et le cryptographe de Stanford Dan Boneh, qui cartographie certaines des façons dont un ordinateur quantique pourrait attaquer Bitcoin, Ethereum, Solana et d'autres réseaux. Bien que ces conclusions ne sonnent pas automatiquement le glas du monde des cryptomonnaies, le document renforce l'urgence de traiter ces risques dans les délais impartis.
« Harvest Now, Decrypt Later » : la menace pour les registres distribués
L'un des éléments du puzzle est la menace « Harvest Now, Decrypt Later » (collecter maintenant, déchiffrer plus tard) pesant sur les registres distribués (comme les blockchains), déjà exploitée par des acteurs malveillants et détaillée par la Réserve fédérale américaine en septembre 2025. Cela, combiné aux futures menaces pesant sur les signatures numériques, a suscité une inquiétude accrue dans l'ensemble du secteur.
L'administration fiscale sud-coréenne expose des phrases de récupération de portefeuilles dans une photo publique
On dit qu'une image vaut mille mots, mais les voleurs n'en ont pas eu besoin d'autant lorsque les phrases de récupération de portefeuilles ont été exposées dans une photo partagée publiquement. Les fonds en question avaient été saisis lors de raids contre 124 fraudeurs fiscaux à hauts revenus. Lorsque l'organisme gouvernemental a célébré l'événement en partageant la photo, il n'a pas réalisé qu'elle contenait des informations sensibles.
Cet incident fait suite à un cas similaire survenu en 2021, lorsque la police de Gangnam à Séoul avait perdu 22 BTC après avoir laissé des fonds et une phrase de récupération auprès d'un dépositaire tiers.
TRM Labs déploie des agents IA pour tracer les transactions crypto illicites
La société d'analyse blockchain TRM Labs a introduit un outil d'agent IA conçu pour aider les forces de l'ordre à enquêter sur les transactions de cryptomonnaies illicites. L'outil est intégré au service Forensics de TRM et traduit des requêtes en langage naturel en actions d'investigation complexes, ce que la société espère permettre aux enquêteurs de retracer les flux de fonds sans nécessiter d'inputs hautement techniques. Le moment est notable.
Les données de TRM montrent que le volume de crypto illicite a atteint 158 milliards de dollars en 2025, et les fraudes et arnaques alimentées par l'IA ont augmenté de 500 % alors que les acteurs malveillants exploitent l'automatisation, les deepfakes et les outils pilotés par l'IA pour accélérer leurs opérations plus vite que jamais. « La charge de travail augmente plus vite que les effectifs, et les enquêteurs doivent opérer simultanément sur des dizaines de blockchains, de juridictions et de typologies », a déclaré Ari Redbord, responsable des affaires juridiques et gouvernementales chez TRM. Cet outil est censé contribuer à combler cet écart.
Campagnes de vol de credentials ciblant les portefeuilles crypto en mars 2026
Plusieurs rapports ont émergé détaillant des arnaques où des credentials ont été ciblés, mettant souvent des cryptomonnaies en danger. Voici un récapitulatif des découvertes récentes par des chercheurs en sécurité :
Un faux site de sécurité Google utilise une application PWA pour voler des credentials et des codes MFA
Le kit d'exploitation iOS Coruna (alias CryptoWaters) cible les iPhones sous iOS 13–17.2.1, mais pas les dernières versions d'iOS — « Le malware analyse les portefeuilles crypto, les phrases de récupération et les données bancaires, exfiltrant les informations sensibles et chargeant des modules supplémentaires depuis des serveurs de commande et contrôle. Il cible de nombreuses applications de cryptomonnaies, utilise des communications chiffrées et s'appuie sur un algorithme de génération de domaines personnalisé alimenté par "lazarus" pour maintenir sa persistance. »
« Un nouveau malware de vol d'informations appelé Torg Grabber dérobe des données sensibles depuis 850 extensions de navigateur, dont plus de 700 dédiées aux portefeuilles de cryptomonnaies. »
Soyez méfiant face aux messages non sollicités, car les arnaques pilotées par l'IA utilisent désormais des deepfakes et l'automatisation pour paraître plus légitimes
Vérifiez les identités via plusieurs canaux
Assurez-vous que tous vos appareils fonctionnent avec les systèmes d'exploitation les plus récents à tout moment
Évitez de cliquer sur des liens de sites web inconnus, en particulier ceux liés à des services financiers ou crypto. Les iFrames cachées sont connues pour délivrer des exploits
Sachez que les gestionnaires de mots de passe (LastPass, 1Password, Bitwarden, etc.) et les outils 2FA (Google Authenticator, Authy, etc.) peuvent également être des cibles ; une seule infection peut compromettre plusieurs couches de sécurité
Évitez de stocker des fichiers sensibles (phrases de récupération, codes de récupération, sauvegardes de comptes) dans vos dossiers Bureau ou Documents ; ces emplacements sont spécifiquement analysés par les malwares
Risques de sécurité des LLM et des agents IA pour les utilisateurs de crypto
L'avancement rapide des grands modèles de langage (LLM) et des frameworks d'agents IA a apporté de réels bénéfices, mais a également introduit une série de défis en matière de sécurité et de confidentialité que nous ne pouvons ignorer. Comme tout autre outil, ceux-ci peuvent être utilisés à des fins bénéfiques ou malveillantes. Voici un autre récapitulatif :
Si vous êtes préoccupé par l'anonymat, supprimez régulièrement vos anciens posts et faites tourner vos identités et comptes
Évitez les liens publicitaires et accédez directement aux sites officiels des projets
Méfiez-vous des airdrops et des distributions de tokens
Vérifiez les permissions des extensions, supprimez les extensions inutiles et assurez-vous que les extensions sont à jour
N'exposez jamais les frameworks d'agents IA (comme Langflow) directement sur internet
Faites tourner les clés API et les credentials si une activité suspecte est détectée
Utilisez des listes d'autorisation et de blocage traditionnelles pour les décisions de sécurité critiques plutôt que de vous fier à l'évaluation des LLM.
Ce rapport de mars 2026 a couvert les risques post-quantiques pour Bitcoin et Ethereum, les campagnes de vol de credentials pilotées par l'IA, et les cadres de sécurité émergents pour les interactions agentic avec les smart contracts. Consultez les éditions précédentes du rapport de sécurité crypto MetaMask pour les risques antérieurs et des conseils supplémentaires pour rester en sécurité dans l'écosystème.