Todo mês, o guru de segurança da MetaMask, Luker, relata os mais recentes riscos de segurança em cripto e as ameaças emergentes que você precisa conhecer. Mergulhe nas novidades abaixo. Mas primeiro...
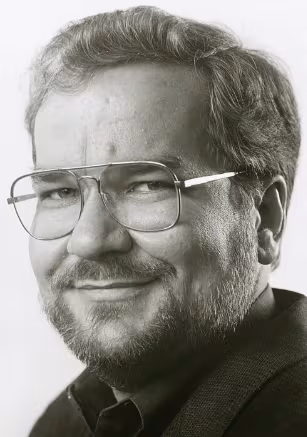
Destaque do mês: Phil Zimmermann e a criptografia PGP
O cientista da computação e criptógrafo americano Phil Zimmermann criou o software de criptografia de e-mail mais utilizado no mundo, o Pretty Good Privacy (PGP), que possui tanto uma implementação de código aberto quanto uma versão comercial.
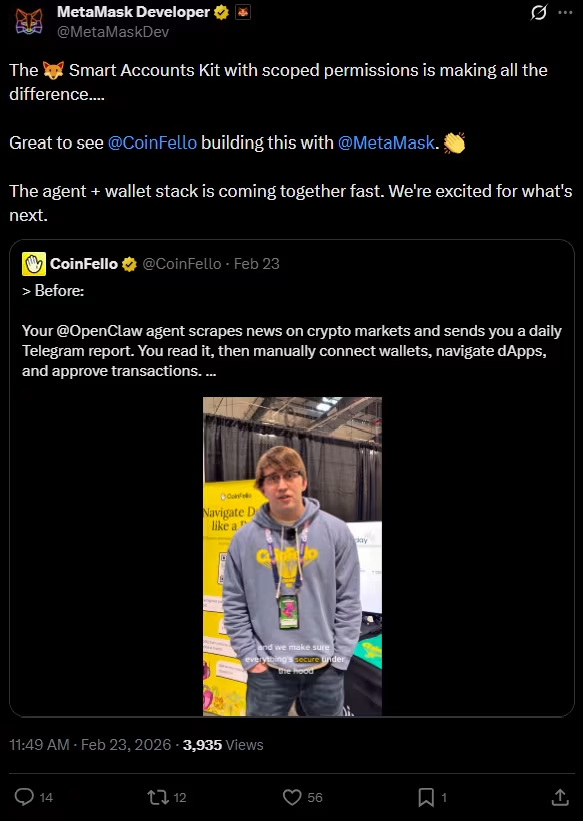
MetaMask e CoinFello lançam framework de segurança para interações de agentes de IA com smart contracts
Unimos forças com a CoinFello para lançar uma skill Openclaw que torna as interações entre agentes e smart contracts mais seguras. Como compartilha Brett Cleary, CEO da CoinFello: "A CoinFello Skill introduz chaves isoladas por hardware e delegações granulares, oferecendo aos agentes de IA uma forma segura de executar transações, ao mesmo tempo em que ajuda a impulsionar as capacidades onchain para o ecossistema de agentes em geral." Estamos animados com o futuro dos frameworks com permissões e das MetaMask Smart Accounts!
MetaMask contribui para os padrões de segurança de agentes de IA do NIST
O Centro Americano de Padrões e Inovação em IA (CAISI), parte do Instituto Nacional de Padrões e Tecnologia (NIST), emitiu uma solicitação de informações (RFI) "buscando insights da indústria, da academia e da comunidade de segurança sobre o desenvolvimento e a implantação seguros de sistemas de agentes de IA" — e a raposa atendeu ao chamado! A empresa-mãe da MetaMask, a Consensys, enviou uma carta de comentários elaborada com a contribuição do nosso próprio Marco De Rossi, Diretor de Produto e Líder de IA da MetaMask.
A carta se baseia no trabalho de De Rossi como coautor da ERC-8004, um padrão aberto para identidade e confiança de agentes que cresceu para mais de 49.000 agentes registrados desde sua proposta em agosto de 2025. Ela recomenda ao NIST que distinga entre "agentes com custódia irrestrita de chaves e agentes que operam por meio de delegações revogáveis e limitadas por políticas", e ressalta a importância de considerar contribuições das comunidades de tecnologia de código aberto e descentralizada. Leia mais no blog da Consensys.
Destaques da comunidade de segurança: SEAL darkMode na ETHDenver e a descoberta de rede de golpes por ZachXBT
Tive a sorte de participar do evento inaugural darkMode, que foi o ponto alto da minha experiência na ETHDenver. Se você ficou com aquela sensação de ter perdido algo, o blog da Security Alliance, o Radar, tem um resumo de algumas das palestras mais marcantes. A MetaMask está especialmente animada com a pré-estreia do documentário da Chain Patrol e do pesquisador de segurança @dobsec, intitulado Lights in Dark Rooms, que foi apresentado em Denver. O documentário expõe as perturbadoras realidades por trás das operações de pig butchering e vai estrear na EthCC.
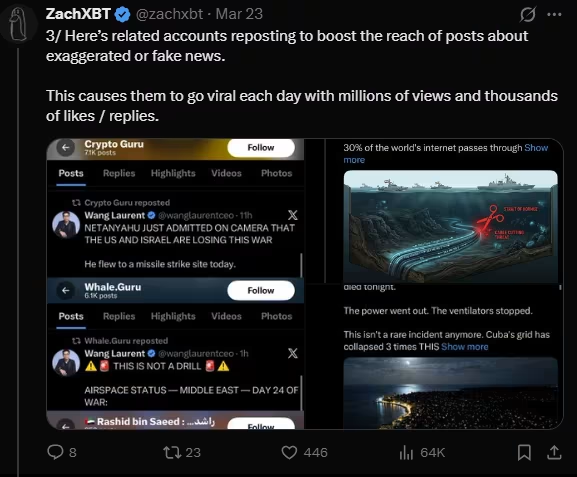
ZachXBT expõe rede de golpes com notícias falsas no X
O pesquisador de segurança ZachXBT descobriu uma rede de contas no X que se passa por influenciadores e publica representações inflamatórias e exageradas de eventos relacionados a guerras e geopolítica. Após atrair cliques, as threads se transformam em promoções de golpes de cripto. Isso trouxe um novo escrutínio à plataforma de mídia social, apesar dos esforços recentes para coibir atividades de bots e o uso malicioso de IA com ameaças de suspensão. Zach argumentou que banimentos e repercussões legais seriam mais adequados.
Riscos da computação pós-quântica para Bitcoin, Ethereum e Solana
As implicações que a computação quântica terá na internet como a conhecemos são teorizadas há muito tempo — pelo menos desde 1981 —, incluindo seu potencial de quebrar criptografias e colocar informações privadas em risco. (Confira a publicação do NIST para mais informações sobre o tema.)
Google Quantum AI, Ethereum Foundation e o prazo de 2029
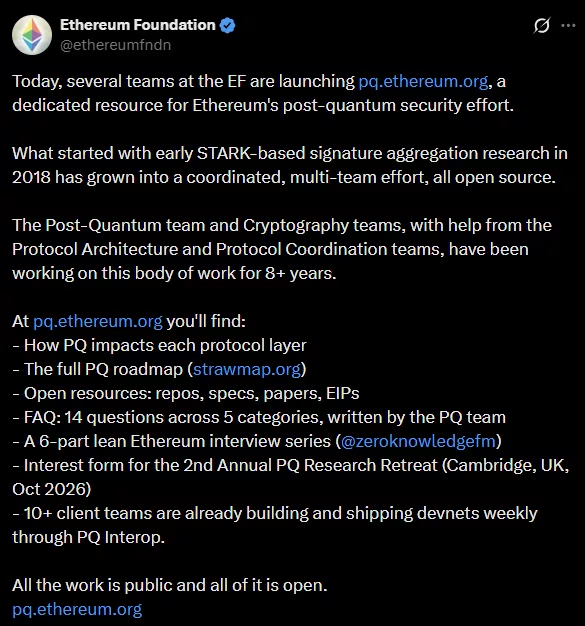
A computação quântica levanta preocupações tanto para a web2 quanto para a web3. Enquanto Google e IBM estabeleceram prazos para 2029 para lidar com a ameaça iminente, os contribuidores do Bitcoin e do Ethereum trabalham em seus próprios prazos internos para endereçar os riscos da computação quântica em alinhamento com a web2. A Ethereum Foundation (EF), em particular, criou uma equipe dedicada ao pós-quântico.
Em 29 de março de 2026, a equipe do Google Quantum AI publicou um whitepaper coescrito pelo pesquisador da EF Justin Drake e pelo criptógrafo de Stanford Dan Boneh, que mapeou algumas das formas pelas quais um computador quântico poderia atacar o Bitcoin, o Ethereum, a Solana e outras redes. Embora as descobertas não sejam uma sentença de morte automática para o mundo das criptomoedas, o artigo reforça o prazo urgente para lidar com os riscos.
Harvest now, decrypt later: a ameaça aos ledgers distribuídos
Uma peça do quebra-cabeça é a ameaça "Harvest Now Decrypt Later" aos ledgers distribuídos (como blockchains), já utilizada por agentes maliciosos e detalhada pelo Federal Reserve dos EUA em setembro de 2025. Isso, somado às futuras ameaças às assinaturas digitais, gerou uma preocupação crescente em todo o setor.
Autoridade fiscal da Coreia do Sul expõe seed phrases de carteiras em foto pública
Dizem que uma imagem vale mais que mil palavras, mas os ladrões não precisaram de tantas quando as frases de recuperação de carteiras foram expostas em uma foto compartilhada publicamente. Os fundos em questão foram apreendidos durante operações contra 124 sonegadores de impostos de alto valor. Ao celebrar o feito compartilhando a foto, a organização governamental não percebeu que ela continha informações sensíveis.
Isso segue um incidente semelhante ocorrido em 2021, quando a polícia de Gangnam, em Seul, perdeu 22 BTC após deixar os fundos e uma seed phrase com um custodiante terceirizado.
TRM Labs implanta agentes de IA para rastrear transações de cripto ilícitas
A empresa de análise de blockchain TRM Labs apresentou uma ferramenta de agente de IA projetada para ajudar autoridades policiais a investigar transações de criptomoedas ilícitas. A ferramenta está integrada ao serviço Forensics da TRM e traduz prompts em linguagem natural em ações investigativas complexas, com o objetivo de ajudar investigadores a rastrear fluxos de fundos sem a necessidade de entradas altamente técnicas. O momento é significativo.
Os dados da TRM mostram que o volume de cripto ilícito atingiu US$ 158 bilhões em 2025, e fraudes e golpes habilitados por IA aumentaram 500%, à medida que agentes maliciosos utilizam automação, deepfakes e ferramentas baseadas em IA para escalar operações mais rapidamente do que nunca. "O volume de casos cresce mais rápido do que a força de trabalho, e os investigadores precisam atuar simultaneamente em dezenas de blockchains, jurisdições e tipologias", disse Ari Redbord, chefe de assuntos jurídicos e governamentais da TRM. Essa ferramenta tem como objetivo ajudar a fechar essa lacuna.
Campanhas de roubo de credenciais mirando carteiras de cripto em março de 2026
Vários relatórios surgiram detalhando golpes em que credenciais foram alvejadas, frequentemente colocando cripto em risco. Confira um resumo das descobertas recentes de pesquisadores de segurança:
Site falso do Google Security usa aplicativo PWA para roubar credenciais e códigos MFA
Kit de exploits iOS Coruna (também conhecido como CryptoWaters) tem como alvo iPhones com iOS 13–17.2.1, mas não o iOS mais recente — "O malware escaneia carteiras de cripto, frases de backup e dados bancários, exfiltrando informações sensíveis e carregando módulos adicionais de servidores de comando e controle. Ele tem como alvo inúmeros aplicativos de criptomoedas, utiliza comunicações criptografadas e recorre a um algoritmo personalizado de geração de domínios com a semente 'lazarus' para manter a persistência."
"Um novo malware infostealer chamado Torg Grabber está roubando dados sensíveis de 850 extensões de navegador, sendo mais de 700 delas para carteiras de criptomoedas."
Como se proteger contra o roubo de credenciais
Desconfie de mensagens não solicitadas, pois golpes baseados em IA agora usam deepfakes e automação para parecerem mais legítimos
Verifique identidades por meio de múltiplos canais
Certifique-se de que todos os dispositivos estejam sempre com os sistemas operacionais mais atualizados
Evite clicar em links de sites desconhecidos, especialmente os relacionados a serviços financeiros ou de cripto. iFrames ocultos são conhecidos por distribuir exploits
Entenda que gerenciadores de senhas (LastPass, 1Password, Bitwarden, etc.) e ferramentas de 2FA (Google Authenticator, Authy, etc.) também podem ser alvos; uma única infecção pode comprometer múltiplas camadas de segurança
Evite armazenar arquivos sensíveis (seed phrases, códigos de recuperação, backups de contas) nas pastas Desktop ou Documentos; esses locais são especificamente escaneados por malwares
Riscos de segurança de LLMs e agentes de IA para usuários de cripto
O rápido avanço dos modelos de linguagem de grande escala (LLMs) e dos frameworks de agentes de IA trouxe benefícios reais, mas também introduziu uma série de desafios de segurança e privacidade que não podemos ignorar. Como qualquer outra ferramenta, esses recursos podem ser usados tanto para o bem quanto para o mal. Confira mais um resumo:
Como se proteger contra ameaças baseadas em IA
Se você se preocupa com anonimato, exclua regularmente posts antigos e alterne identidades e contas
Evite links de anúncios e acesse diretamente os sites oficiais dos projetos
Desconfie de airdrops e distribuições de tokens
Revise as permissões das extensões, remova as desnecessárias e certifique-se de que estejam atualizadas
Nunca exponha frameworks de agentes de IA (como o Langflow) diretamente à internet
Rotacione chaves de API e credenciais caso atividades suspeitas sejam detectadas
Use listas de permissão e bloqueio tradicionais para decisões críticas de segurança, em vez de depender da avaliação de LLMs.
Este relatório de março de 2026 abordou os riscos pós-quânticos para Bitcoin e Ethereum, campanhas de roubo de credenciais baseadas em IA e frameworks de segurança emergentes para interações de smart contracts com agentes. Confira edições anteriores do relatório de segurança cripto da MetaMask para riscos anteriores e dicas adicionais para se manter seguro em todo o ecossistema.