每個月,MetaMask 安全專家 Luker 都會報告您需要了解的最新加密貨幣安全風險與新興威脅。請繼續閱讀以下內容。但首先……
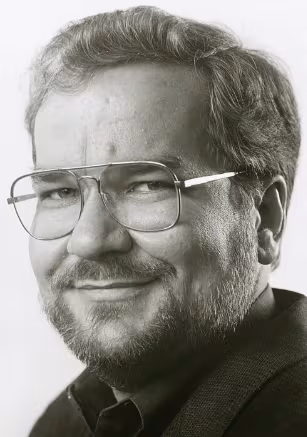
精選 STEM 先驅:Phil Zimmermann 與 PGP 加密
美國電腦科學家暨密碼學家 Phil Zimmermann 創建了全球使用最廣泛的電子郵件加密軟體——Pretty Good Privacy(PGP),該軟體同時提供開源版本與商業版本。
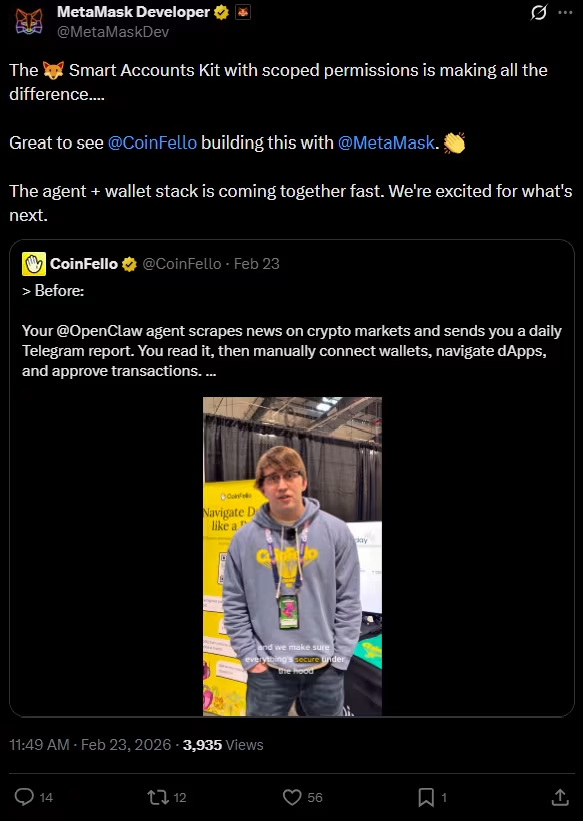
MetaMask 與 CoinFello 攜手推出 AI 代理智能合約互動安全框架
我們與 CoinFello 合作,推出了一項 Openclaw skill,讓代理與智能合約之間的互動更加安全。正如 CoinFello 執行長 Brett Cleary 所說:「CoinFello Skill 引入了硬體隔離金鑰與細粒度授權委派,為 AI 代理提供安全執行交易的方式,同時協助為更廣泛的代理生態系統建立鏈上能力。」我們對許可框架與 MetaMask Smart Accounts 的未來發展充滿期待!
MetaMask 為 NIST AI 代理安全標準做出貢獻
美國 AI 標準與創新中心(CAISI)隸屬於美國國家標準暨技術研究院(NIST),發布了一份資訊徵集請求(RFI),「向業界、學術界及安全社群徵求有關 AI 代理系統安全開發與部署的見解」,而我們也積極回應!MetaMask 的母公司 Consensys 提交了一份意見書,內容由我們的 Marco De Rossi——MetaMask 產品總監暨 AI 負責人——親自提供專業見解。
這份意見書援引了 De Rossi 共同撰寫的 ERC-8004——一項用於代理身份與信任的開放標準,自 2025 年 8 月提案以來,已有超過 49,000 個代理完成註冊。意見書敦促 NIST 區分「擁有不受限制金鑰保管權的代理」與「透過可撤銷、受政策約束的授權委派運作的代理」,並強調聽取開源與去中心化技術社群意見的重要性。更多詳情請參閱 Consensys 部落格。
安全社群焦點:SEAL darkMode 於 ETHDenver 登場,以及 ZachXBT 揭露詐騙集團
本人有幸參與了首屆 darkMode 活動,這是我在 ETHDenver 最難忘的體驗。如果您有所遺憾,Security Alliance 的部落格 Radar 整理了幾場精彩演講的回顧。MetaMask 尤其期待 Chain Patrol 與安全研究員 @dobsec 共同製作的紀錄片 Lights in Dark Rooms 的首映——該片已在丹佛進行了預告。這部紀錄片揭露了「殺豬盤」詐騙行動背後令人不寒而慄的真相,並將於 EthCC 正式首映。
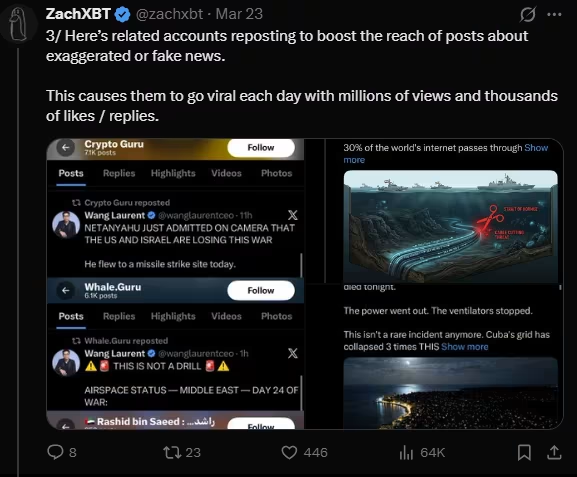
ZachXBT 揭露 X 平台上的假新聞詐騙集團
安全研究員 ZachXBT 發現了一個X 帳號網絡,這些帳號冒充知名意見領袖,發布與戰爭及地緣政治相關的煽動性、誇大失實的內容。在吸引用戶點擊後,這些串文便轉向推廣加密貨幣詐騙。此事件再度引發外界對該社群媒體平台的高度關注,儘管該平台近期已透過暫停帳號等威脅手段,試圖遏制機器人活動與惡意 AI 使用。Zach 認為,封禁帳號並追究法律責任才是更合適的應對方式。
量子運算對比特幣、以太坊與 Solana 的後量子風險
量子運算對現有網際網路的潛在影響早在 1981 年就已有理論探討,包括其可能破解加密技術、使私人資訊面臨風險。(可參閱 NIST 的出版品以了解更多背景資訊。)
Google Quantum AI、以太坊基金會與 2029 年時間表
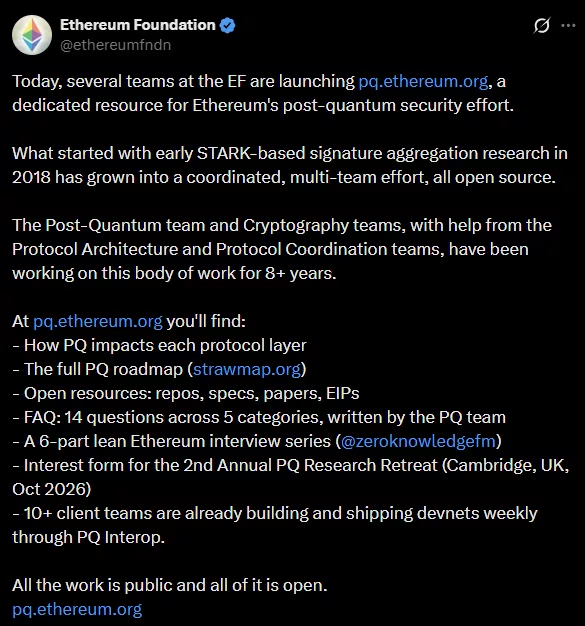
量子運算對 Web2 與 Web3 都帶來了隱憂。Google 與 IBM 均已設定 2029 年為應對量子威脅的截止期限,而比特幣與以太坊的貢獻者也正致力於制定各自的內部時間表,以配合 Web2 的步調應對量子運算風險。以太坊基金會(EF)更特別成立了專屬的後量子團隊。
2026 年 3 月 29 日,Google Quantum AI 團隊發布了一份白皮書,由 EF 研究員 Justin Drake 與史丹佛密碼學家 Dan Boneh 共同撰寫,詳細描述了量子電腦可能攻擊比特幣、以太坊、Solana 及其他網路的多種方式。雖然這些發現並非加密貨幣世界的末日宣判,但這份報告確實強化了業界應對風險的緊迫時間表。
先收割、後解密:對分散式帳本的威脅
其中一個關鍵問題是「先收割、後解密」(Harvest Now Decrypt Later)對分散式帳本(如區塊鏈)的威脅——惡意行為者已開始利用這一手法,美國聯邦準備系統也於 2025 年 9 月對此進行了詳細說明。這一威脅加上未來對數位簽章的潛在攻擊,已在業界引發高度警覺。
南韓稅務機關在公開照片中洩露錢包助記詞
俗話說一圖勝千言,但當錢包的助記詞出現在一張公開分享的照片中,竊賊根本不需要那麼多提示。涉案資金是在對 124 名高額逃稅者進行突擊搜查時沒收的。當該政府機關為此慶祝並分享照片時,並未意識到照片中包含敏感資訊。
這起事件與 2021 年發生的類似案例如出一轍——當時首爾江南警察局因將資金與助記詞交由第三方保管,導致 22 枚 BTC 遭竊。
TRM Labs 部署 AI 代理追蹤非法加密貨幣交易
區塊鏈分析公司 TRM Labs 推出了一款 AI 代理工具,協助執法機關調查非法加密貨幣交易。該工具內嵌於 TRM 的 Forensics 服務中,能將自然語言提示轉化為複雜的調查行動,該公司希望藉此幫助調查人員在無需高度技術性輸入的情況下追蹤資金流向。此工具推出的時機意義重大。
TRM 數據顯示,2025 年非法加密貨幣交易量達到 1,580 億美元,而 AI 驅動的詐騙與欺詐行為激增了 500%,因為不法分子正利用自動化、深偽技術(deepfake)及 AI 工具,以前所未有的速度擴大攻擊規模。「案件量的增長速度遠超人力擴充速度,調查人員被要求同時跨越數十條區塊鏈、多個司法管轄區及各類犯罪類型進行調查,」TRM 法律與政府事務主管 Ari Redbord 表示。這款工具正是為了彌補這一差距而生。
2026 年 3 月針對加密貨幣錢包的憑證竊取攻擊活動
近期出現多份報告,詳述了以竊取憑證為目標的詐騙手法,這些手法往往使加密貨幣資產面臨風險。以下是安全研究員近期發現的彙整:
如何防範憑證竊取
對未經請求的訊息保持警惕,因為 AI 驅動的詐騙現在使用深偽技術與自動化手段,使其看起來更加可信
透過多個管道驗證身份
確保所有裝置隨時執行最新版本的作業系統
避免點擊陌生網站上的連結,尤其是與金融或加密貨幣服務相關的網站。隱藏的 iFrame 已知可用於傳遞漏洞攻擊
了解密碼管理器(LastPass、1Password、Bitwarden 等)與雙重驗證工具(Google Authenticator、Authy 等)也可能成為攻擊目標;單一感染事件可能危及多層安全防護
避免將敏感檔案(助記詞、復原碼、帳戶備份)存放於桌面或文件資料夾;這些位置是惡意軟體的重點掃描目標
加密貨幣用戶面臨的 LLM 與 AI 代理安全風險
大型語言模型(LLM)與 AI 代理框架的快速發展帶來了真實的效益,但也引入了一系列我們無法忽視的安全與隱私挑戰。如同任何工具,這些技術既可為善,也可為惡。以下是另一份彙整:
如何防範 AI 驅動的威脅
若您重視匿名性,請定期刪除舊貼文,並輪換身份與帳號
避免點擊廣告連結,直接前往官方專案網站
對空投與代幣贈送活動保持警惕
審查擴充功能的權限,移除不必要的擴充功能,並確保擴充功能保持更新
切勿將 AI 代理框架(如 Langflow)直接暴露於網際網路
若偵測到可疑活動,立即輪換 API 金鑰與憑證
針對關鍵安全決策,請使用傳統的允許清單與拒絕清單,而非依賴 LLM 的判斷。
本篇 2026 年 3 月報告涵蓋了比特幣與以太坊面臨的後量子風險、AI 驅動的憑證竊取攻擊活動,以及代理智能合約互動的新興安全框架。瀏覽 MetaMask 加密貨幣安全報告 的往期內容,了解更早期的風險及在整個生態系統中保持安全的更多建議。