最新

MetaMask 的下一章
MetaMask 董事長兼執行長 Joseph Lubin 描繪我們的開放金融未來。

Consensys Software Inc.(CSI)將更名為 MetaMask,在 Joe Lubin 擔任董事長兼執行長的領導下推進自我託管消費金融,而 CSI 的 Protocols Group 及機構區塊鏈基礎設施業務將成立為一家新公司。

交易、轉帳、消費的同時,自動賺取最高 6% APY。讓你的資金動起來。
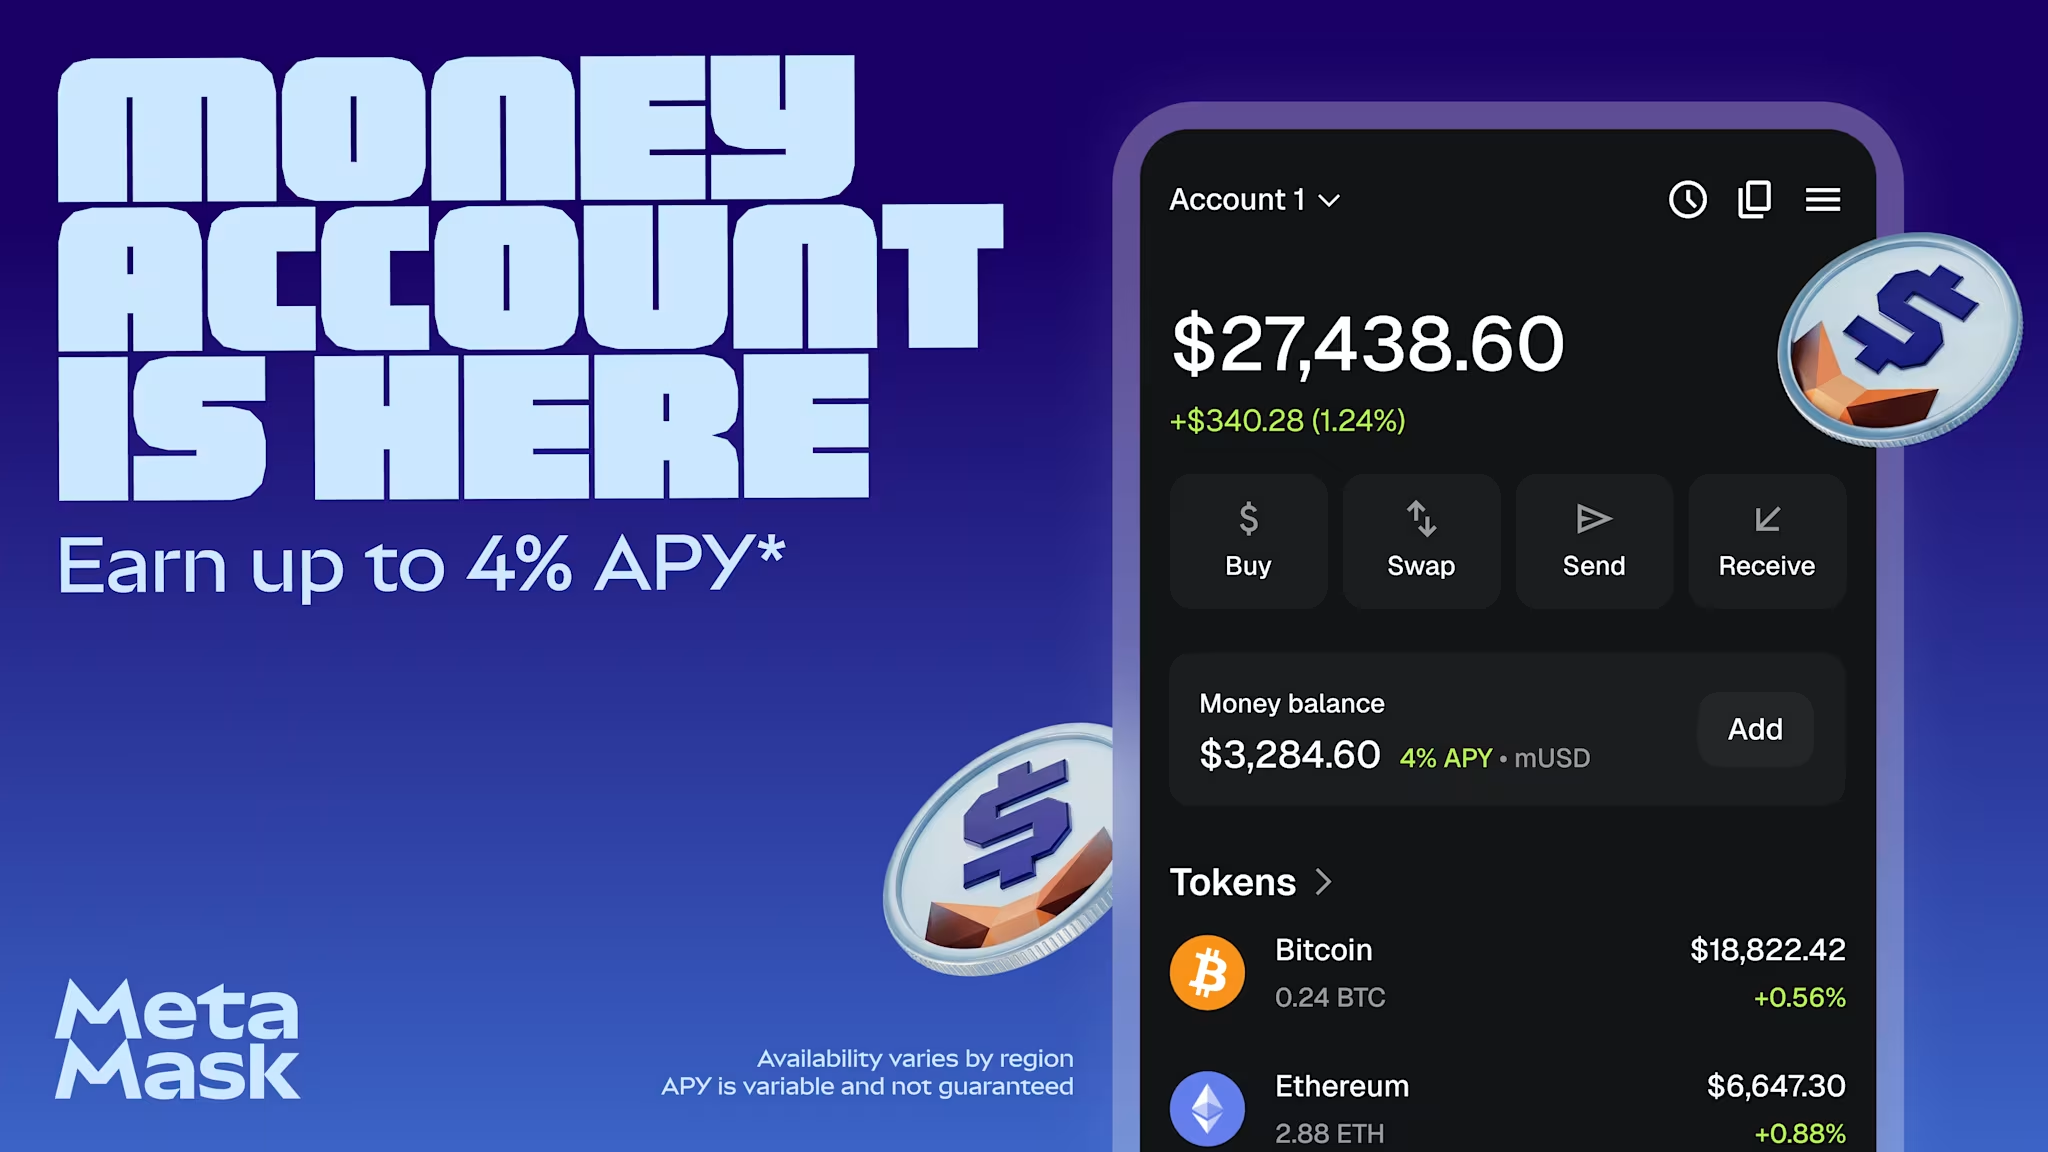
首次推出!用戶可透過單一自託管帳戶(基於 Monad 構建)在穩定幣餘額上賺取最高 6% 的浮動年利率*,並在數億家商戶消費。

內容涵蓋:Consensys 研究揭示 MetaMask 用戶遭釣魚攻擊的原因、CircleCI 假冒活動繞過 GitHub 雙重驗證,以及 Twitter 上冒充 Vitalik Buterin 與以太坊基金會推廣以太坊合併詐騙的帳號。

本期內容涵蓋 SES v0.17.0 發布的「四重後空翻」評估器重構、Socket.dev 揭露的 npm bin 腳本混淆攻擊、LavaMoat 新的全域 scuttling 防禦機制,以及 MetaMask 在波哥大 Devcon VI 的兩場安全演講。

合併將對以太坊網路進行根本性變革,例如提升永續性與安全性、為可擴展性奠定基礎,並提供...

涵蓋以合併為主題的網路釣魚活動(冒充可信實體誘騙用戶進行假ETH 2.0轉換)、加密貨幣蜜罐詐騙機制分析、LavaMoat風格的政策執行,以及HackerOne漏洞獎勵計劃指標。

所謂的「蜜罐」詐騙在網路上屢見不鮮,在加密貨幣生態系統中更是日益猖獗。

介紹 LavaMoat 推出三款針對原型污染與跨域攻擊的實驗性瀏覽器安全工具、一個釣魚超過 73,000 個 LP 地址的假 $UNI 空投,以及一個基於 YouTube 的 MEV 搶跑機器人詐騙。

MetaMask Institutional 產品負責人 Johann Bornman 的季末寄語

了解使用 Snaps 在 MetaMask 上開發的 Web3 開發者。

探索 MetaMask 創辦人肖像,深入了解全球領先自託管錢包背後的核心人物。
如果您是 Web3 新手,可能還在適應使用 MetaMask 以及管理您的線上身份和資產。